
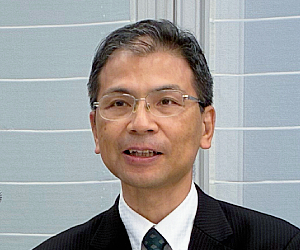
津村氏
デジタル技術の進展や不正アクセスなどによる脅威の高度化を踏まえ、政府の個人情報保護委員会(個情委)は、個人情報取扱事業者が個人データを守るために講じる「安全管理措置」について、ガイドラインの見直しを進めている。
これを受け、経団連のデジタルエコノミー推進委員会企画部会データ利活用戦略ワーキンググループ(中井博主査)は9月24日、東京・大手町の経団連会館で意見交換会を開催した。個情委事務局の津村晃審議官らから、説明を聴くとともに意見交換した。説明の概要は次のとおり。
■ 見直しの背景
個情委が監視・監督する事案では、安全管理措置の不十分さに起因する漏洩などの事案が多く見られる。サイバー攻撃が高度化・複雑化・巧妙化する一方、ガイドラインの安全管理措置の内容は、2016年11月の策定以来、大きく変わっていない。
個情委は24年12月から、サイバーセキュリティ関係省庁・機関との連絡会を四半期ごとに開催し、不正アクセスによる漏洩事案への対策などを検討してきた。その知見や、技術・脅威の動向、行政上の対応を行った事案などを踏まえ、26年9月16日、見直しの課題と方向性を示した。
■ 現ガイドラインの課題
ガイドラインは、従わなければ法律違反と判断され得る「講じなければならない措置」と、その具体的な履行方法の例である「手法の例示」の2層から構成される。今回の見直しは、主に後者を現代化するものだ。
現ガイドラインが示す技術的な対策は、ネットワークの境界で不正アクセスを防ぐ「境界型セキュリティ」を前提としている。しかし、クラウドサービスの普及などで個人データの取り扱いは多様化し、組織内外を問わずアクセスの都度、安全性を確認する「ゼロトラスト」の考え方も広がっている。
ネットワーク内部に侵入してデータを暗号化し、身代金を要求する「侵入型ランサムウエア」の被害も増えているが、侵入後の対応は十分に示されていない。
■ 見直しの方向性
第一に、クラウド利用時の技術的な対策や、指紋・顔などを用いた生体認証、複数の認証手段を組み合わせる「多要素認証」について、手法の例を明確化する。
第二に、ゼロトラストの考え方を取り入れた手法の例を示す。ただし、導入コストが大きく、現状は大企業が中心であることから、全事業者に一律に求める趣旨ではない。
第三に、管理者権限を持つ「特権アカウント」の利用の最小化や、侵害されたシステムの停止・隔離、アカウントの無効化など、侵入後の被害拡大を防ぐ対策を示す。
第四に、「講じなければならない措置」と「手法の例示」の関係を整理するとともに、行政対応の事例を踏まえた例示の追加や、Q&Aに散在する手法の例のガイドラインへの集約も検討する。
■ 今後のスケジュール
11月ごろに個情委で見直し案を審議し、12月ごろに意見公募(パブリックコメント)を開始、27年4月の施行を目指す。施行後も例示を不断に見直していく。
意見交換では、個情委事務局から、今回の見直しは新たな義務を課すものではなく、行政上の執行の範囲を広げるものでもないとの説明があった。
【産業技術本部】